
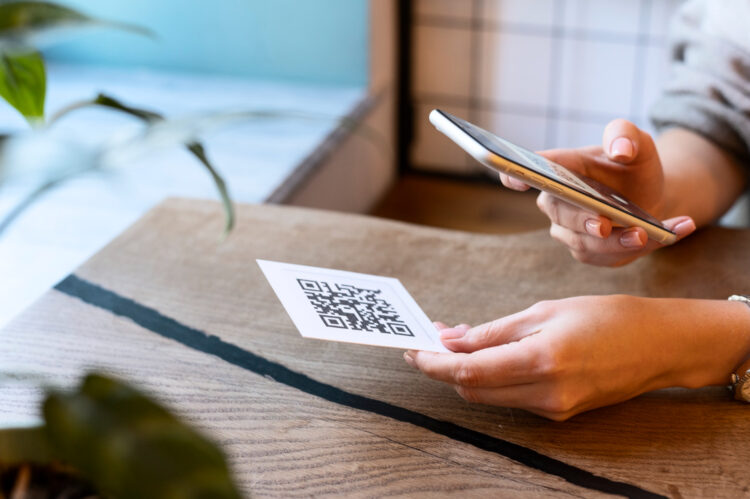
Restoran menülerinden otopark ödemelerine, kargo takibinden banka işlemlerine kadar birçok alanda kullanılan QR kodlar günlük hayatın vazgeçilmez araçlarından biri haline geldi. Ancak kullanım alanı genişledikçe kötü niyetli kişilerin QR kodları sahte internet sitelerine yönlendirmek, kullanıcı bilgilerini ele geçirmek veya zararlı yazılım indirtmek amacıyla kullanma girişimleri de artıyor.
Siber güvenlik açısından en kritik nokta ise QR kodunun kendisinden çok, kullanıcıyı hangi internet adresine yönlendirdiği. Uzmanların temel uyarısı net: QR kodu tarandıktan sonra bağlantıyı açmadan önce ekranda görünen internet adresi mutlaka kontrol edilmeli.
Özellikle ödeme noktaları, otoparklar, restoran masaları, etkinlik afişleri ve kamuya açık alanlara yapıştırılan QR kodlarda birkaç saniyelik kontrol; banka hesabı, e-posta, sosyal medya hesapları ve kişisel bilgilerin korunması açısından büyük önem taşıyor.
QR kodu okutmadan önce ilk olarak ne kontrol edilmeli?
Bir QR kod tarandığında telefon çoğu zaman kullanıcıya yönlendirileceği bağlantının bir ön izlemesini gösteriyor. Bu aşamada otomatik olarak bağlantıya dokunmak yerine alan adının dikkatlice incelenmesi gerekiyor.
Örneğin kullanıcı bir bankanın QR kodunu tarıyorsa açılacak adresin gerçekten bankanın resmi alan adına ait olup olmadığı kontrol edilmeli. Marka adına benzeyen ancak fazladan harf, rakam veya farklı uzantı içeren adresler şüpheli kabul edilmeli.
“bankaadi.com” yerine “bankaadi-guvenli.com”, “bankaadi123.net” veya benzer şekilde oluşturulmuş adresler kullanıcıyı yanıltmak için hazırlanmış olabilir.
En önemli kontrol bu nedenle şu: QR kodunun yönlendirdiği adres gerçekten beklediğiniz kurumun resmi internet sitesi mi?
QR kodun üzerine başka bir etiket yapıştırılmış olabilir
Kamuya açık alanlarda kullanılan QR kodlarda fiziksel kontrol de önem taşıyor. Restoran masaları, parkmetreler, otopark ödeme cihazları, elektrikli araç şarj istasyonları veya etkinlik afişlerinde bulunan QR kodların üzerine sahte bir QR etiketi yapıştırılabiliyor.
Bu yöntemle kullanıcı gerçek ödeme veya hizmet sayfası yerine saldırganların hazırladığı sahte bir siteye yönlendirilebiliyor.
QR kodun bulunduğu yüzeyde sonradan yapıştırılmış bir etiket, kenarlarda kabarma, farklı baskı kalitesi veya altında başka bir kod bulunduğunu düşündüren izler varsa kodu taramamak daha güvenli bir yaklaşım.
Özellikle para ödemesi yapılacak işlemlerde işletme personeline veya hizmet sağlayıcıya QR kodun doğruluğunu sormak riski önemli ölçüde azaltabilir.
QR kod sizi doğrudan ödeme ekranına götürüyorsa dikkat
Sahte QR kodların en önemli kullanım alanlarından biri ödeme işlemleri. Kullanıcı kodu taradıktan sonra karşısına banka kartı bilgileri, kredi kartı numarası, internet bankacılığı şifresi veya kimlik bilgileri isteyen bir ekran çıkabilir.
Gerçek bir ödeme hizmetine çok benzeyen bu sayfalarda marka logosu, renkler ve tasarım unsurları taklit edilebilir.
Bu nedenle yalnızca sayfanın görünümüne güvenilmemeli. Adres çubuğundaki alan adı kontrol edilmeli ve mümkünse ödeme işlemi kurumun resmi mobil uygulaması üzerinden yapılmalı.
Bir QR kod tarandıktan hemen sonra kart bilgisi, internet bankacılığı şifresi, e-Devlet şifresi veya SMS doğrulama kodu istenmesi özellikle dikkat edilmesi gereken işaretlerden biri.
HTTPS olması tek başına güvenli olduğu anlamına gelmiyor
Kullanıcıların en sık yaptığı hatalardan biri, internet adresinin başında “https” bulunmasının siteyi tamamen güvenli kabul etmek için yeterli olduğunu düşünmek.
HTTPS bağlantı ile cihaz arasındaki veri iletişiminin şifrelenmesini sağlar ancak sitenin sahibinin güvenilir olduğunu garanti etmez. Dolandırıcılık amacıyla hazırlanan internet siteleri de HTTPS sertifikası kullanabilir.
Bu nedenle kilit simgesine bakmak yeterli değil. Asıl kontrol edilmesi gereken bölüm alan adıdır.
Örneğin resmi kurumun internet sitesi “kurum.gov.tr” ise kullanıcı “kurum-guvenlik.com” gibi farklı bir adrese yönlendirilmişse HTTPS bulunması bu siteyi resmi hale getirmez.
Kısaltılmış bağlantılar neden risk oluşturabilir?
Bazı QR kodlar kullanıcıyı doğrudan internet sitesine değil, kısaltılmış bir bağlantıya yönlendirebilir. Bu durumda bağlantının gerçek hedefini tarama ekranında görmek zorlaşabilir.
Özellikle tanımadığınız bir yerde bulunan QR kod kısa bir URL gösteriyorsa daha temkinli davranılması gerekiyor.
Kısaltılmış bağlantıların tamamı zararlı değil. Birçok şirket ve kurum kampanya takibi veya bağlantıları daha kısa hale getirmek için bu sistemleri kullanıyor. Ancak hedef adres gizlendiği için saldırganlar açısından da kullanışlı bir yöntem olabiliyor.
Kaynağı belirsiz bir QR kodun kısaltılmış bir adrese yönlendirmesi durumunda bağlantıyı açmamak en güvenli seçeneklerden biri.
QR kod tarandıktan sonra uygulama indirmeyin
Bir QR kodun sizi internet sitesine yönlendirmek yerine doğrudan uygulama veya dosya indirmeye çalışması da önemli bir uyarı işareti.
Android cihazlarda APK dosyası, bilgisayarlarda çalıştırılabilir dosya veya kaynağı bilinmeyen mobil uygulamalar zararlı yazılım taşıyabilir.
Bir işletmenin veya kurumun uygulamasını indirmek gerekiyorsa QR bağlantısından dosya yüklemek yerine Google Play veya App Store üzerinden uygulamanın resmi sayfasına ulaşmak daha güvenli.
Uygulama mağazasında da geliştirici adı, indirme sayısı ve uygulamanın yayıncısı kontrol edilmeli.
QR kodla gelen Wi-Fi bağlantılarına da dikkat edilmeli
QR kodlar kablosuz internet ağlarına bağlanmak için de kullanılabiliyor. Kafelerde, otellerde ve ortak çalışma alanlarında Wi-Fi şifresini paylaşmak amacıyla kullanılan bu yöntem oldukça pratik.
Ancak bilinmeyen bir QR kod kullanıcıyı saldırganların kontrolündeki bir kablosuz ağa da bağlayabilir.
Özellikle hassas işlemler yapılacaksa banka uygulamalarına giriş yapmak, kurumsal hesapları kullanmak veya önemli belgeler göndermek için güvenilmeyen ortak ağlardan kaçınmak gerekiyor.
QR kod ile Wi-Fi ağına bağlanmadan önce ağın adının gerçekten işletmeye ait olup olmadığı çalışanlardan doğrulanabilir.
QR kod üzerinden şifre veya doğrulama kodu istenirse ne yapılmalı?
QR kod sonrası açılan bir internet sitesinin kullanıcıdan şifre veya doğrulama bilgisi istemesi durumunda işlem durdurulmalı ve sitenin adresi yeniden kontrol edilmeli.
Özellikle e-posta hesabı şifresi, internet bankacılığı bilgileri, sosyal medya parolası veya SMS ile gelen tek kullanımlık doğrulama kodları hiçbir şüpheli sayfaya girilmemeli.
Saldırganlar bazen kullanıcının bilgilerini girdikten sonra gerçek siteye yönlendirme yaparak dolandırıcılığın fark edilmesini geciktirebilir.
Bu nedenle sayfanın sonunda doğru internet sitesine ulaşılması, ilk açılan sayfanın güvenilir olduğunu kanıtlamaz.
Telefon kameranızın gösterdiği bağlantıya hemen dokunmayın
Yeni nesil telefonların büyük bölümünde QR kod taramak için ayrı bir uygulama indirmeye gerek bulunmuyor. Kamera uygulaması kodu algılıyor ve ekranda bağlantıyı gösteriyor.
Güvenlik açısından en önemli alışkanlık, bağlantı ekrana geldiğinde birkaç saniye beklemek ve adresi okumak.
Alan adı doğru mu, yazım hatası var mı, beklenmedik bir uzantı kullanılmış mı ve kodun yönlendirdiği hizmet gerçekten bulunduğunuz yerle ilişkili mi sorularına hızlıca bakılmalı.
Bu kontrol birkaç saniye sürse de olası bir kimlik avı saldırısının önüne geçebilir.
Şüpheli QR kodu taradıysanız ne yapmalısınız?
QR kodu taramak tek başına her zaman cihazın ele geçirildiği anlamına gelmez. Risk genellikle bağlantının açılması, kişisel bilgilerin girilmesi veya zararlı bir dosyanın indirilmesiyle artıyor.
Şüpheli bir QR kod tarandıysa ancak hiçbir bilgi girilmediyse sayfa kapatılmalı ve indirilen bir dosya varsa açılmamalı.
Şifre girildiyse ilgili hesabın parolası vakit kaybetmeden değiştirilerek iki aşamalı doğrulama etkinleştirilmeli.
Banka veya kredi kartı bilgileri paylaşıldıysa bankayla doğrudan iletişim kurulması, hesap hareketlerinin kontrol edilmesi ve gerektiğinde kartın kullanıma kapatılması önem taşıyor.
QR kodlarda güvenli kullanım için 10 saniyelik kontrol yeterli olabilir
QR kodların yaygınlaşması kullanıcıların işlemlerini hızlandırırken yeni dolandırıcılık yöntemlerinin de önünü açıyor. Bu nedenle QR kodlara bilinmeyen bir internet bağlantısı gibi yaklaşmak gerekiyor.
Tarama işleminden sonra bağlantıya hemen dokunmak yerine adresi okumak, QR kodun fiziksel olarak değiştirilip değiştirilmediğini kontrol etmek ve ödeme gibi hassas işlemleri mümkün olduğunca resmi uygulamalar üzerinden yapmak riski önemli ölçüde azaltıyor.
Özetle QR kod kullanırken en kritik soru şu olmalı: “Bu kod beni gerçekten gitmek istediğim resmi internet adresine mi götürüyor?”
Bu basit kontrol, kullanıcıların kişisel bilgilerini, hesaplarını ve finansal verilerini hedef alan QR kod dolandırıcılıklarına karşı en etkili ilk savunma adımlarından biri olarak öne çıkıyor.