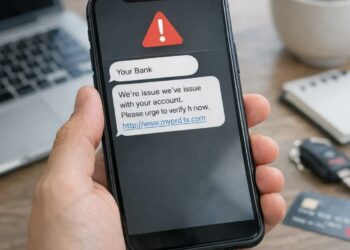

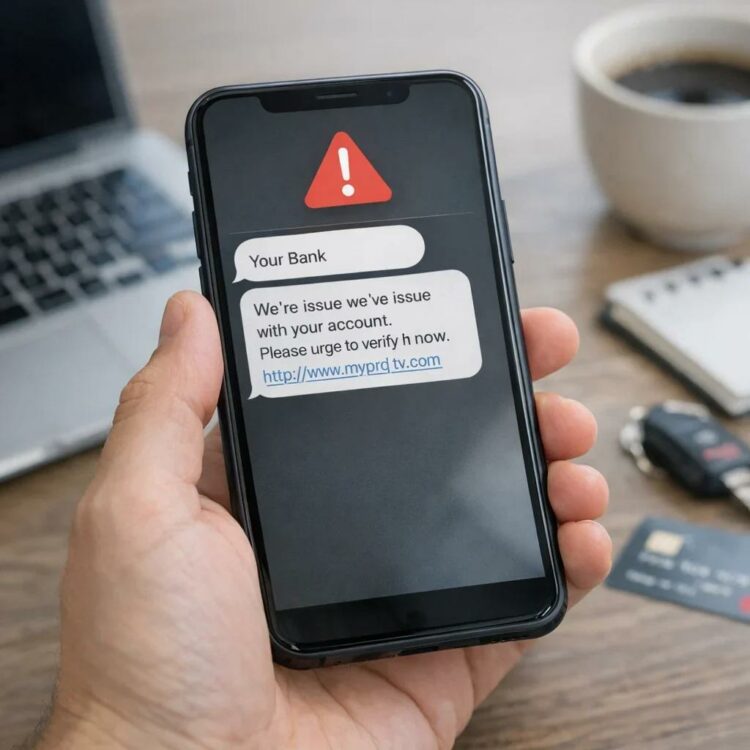
Telefonlara gönderilen sahte banka bildirimleri, kargo teslimat mesajları ve ödeme talepleri kişisel bilgileri hedef alan dolandırıcılık yöntemleri arasında yer alıyor. Gerçek kurumlardan gönderilmiş gibi görünen mesajlar, kullanıcıları sahte internet sitelerine yönlendirebiliyor. Peki dolandırıcılık SMS’i nasıl anlaşılır, şüpheli bağlantıya tıklanırsa ne yapılmalı?
Akıllı telefon kullanımının yaygınlaşması ve internet üzerinden yapılan alışverişlerin günlük yaşamın bir parçası haline gelmesi, dolandırıcıların kullandığı yöntemlerin de çeşitlenmesine neden oluyor.
Özellikle banka hesapları, kredi kartları, kargo teslimatları ve çevrim içi ödeme işlemleri üzerinden gönderilen sahte mesajlar, kişilerin dikkatsiz bir anından yararlanmayı amaçlıyor.
Siber güvenlikte smishing olarak adlandırılan bu yöntem, SMS yoluyla gerçekleştirilen kimlik avı saldırılarını ifade ediyor.
Dolandırıcılar, gerçek kurumların isimlerini ve bazen logolarını kullanarak kullanıcıların güvenini kazanmaya çalışıyor. Mesajlardaki bağlantılar ise kişisel bilgilerin veya banka verilerinin ele geçirilmesi amacıyla hazırlanmış sahte internet sayfalarına yönlendirebiliyor.
1. Mesajda acil işlem yapmanız isteniyorsa dikkat
Dolandırıcılık mesajlarının önemli bir bölümünde kullanıcıyı hızlı hareket etmeye zorlayan ifadeler bulunuyor.
“Hesabınız bloke edilecek”, “Kargonuz iade ediliyor”, “Son ödeme süresi doldu” veya “İşlemi hemen onaylayın” gibi mesajlar, kişinin düşünmeden bağlantıya tıklamasını hedefleyebiliyor.
Gerçek bir ödeme veya teslimat sorunu olabileceği gibi bu ifadeler dolandırıcılık amacıyla da kullanılabiliyor.
Bu nedenle mesajın oluşturduğu aciliyet hissiyle hareket etmek yerine ilgili kurumun resmi uygulamasından kontrol yapılması gerekiyor.
2. İnternet bağlantısının adresini kontrol edin
Sahte SMS mesajlarında kullanıcıları yanıltmak için bilinen markalara benzeyen internet adresleri kullanılabiliyor.
Bazı adreslerde kurum adının yanına ek kelimeler, rakamlar veya farklı uzantılar yerleştiriliyor.
Ancak sahte bağlantıların her zaman kolay fark edilemediği unutulmamalı.
İnternet adresinin başında kilit işareti bulunması veya HTTPS kullanılması, sitenin güvenilir olduğunu tek başına kanıtlamıyor.
En güvenli yöntem, mesajdaki bağlantıya tıklamadan kurumun resmi internet adresini doğrudan tarayıcıya yazmak ya da resmi mobil uygulamayı açmak.
3. Küçük tutarlı ödeme taleplerine aldanmayın
Kargo dolandırıcılığında sıklıkla kullanılan yöntemlerden biri, teslimatın tamamlanabilmesi için küçük bir ücret istendiğinin belirtilmesi.
Sahte mesajda eksik adres, teslimat ücreti veya ek ödeme gibi gerekçeler öne sürülebiliyor.
Kişi bağlantıya tıkladığında gerçek kargo firmasının internet sitesine benzeyen bir sayfayla karşılaşabiliyor.
Burada kredi kartı bilgileri istendiğinde asıl amaç küçük ödeme tutarından çok kart verilerini ele geçirmek olabiliyor.
Kargo bekleyen kişilerin teslimat durumunu doğrudan alışveriş yaptığı platformdan veya kargo şirketinin resmi sisteminden kontrol etmesi gerekiyor.
4. Bankadan gelmiş gibi görünen her SMS gerçek olmayabilir
Dolandırıcılar banka adı kullanarak hesapta şüpheli işlem yapıldığına ilişkin mesajlar gönderebiliyor.
Bazı mesajlarda işlemi iptal etmek için bağlantıya tıklanması, bazı mesajlarda ise belirtilen telefon numarasının aranması isteniyor.
Bu tür durumlarda mesajda yer alan telefon numarası yerine bankanın resmi iletişim kanallarının kullanılması önem taşıyor.
Banka uygulamasına girerek hesap hareketlerinin kontrol edilmesi, mesajdaki iddianın doğrulanmasını sağlayabiliyor.
5. Yazım hatası bulunmaması mesajın güvenilir olduğunu göstermez
Eskiden dolandırıcılık mesajlarının belirgin özelliklerinden biri yazım ve dil bilgisi hatalarıydı.
Ancak günümüzde sahte mesajlar çok daha düzgün, kurumsal ve ikna edici ifadelerle hazırlanabiliyor.
Bu nedenle yalnızca yazım hatalarına bakılarak karar verilmemeli.
Mesajın gönderilme nedeni, talep ettiği bilgiler ve yönlendirdiği adres birlikte değerlendirilmeli.
6. Şifre, kart bilgisi ve doğrulama kodu taleplerini sorgulayın
Kimlik avı saldırılarında kullanıcıların telefonlarına gelen tek kullanımlık doğrulama kodları da hedef alınabiliyor.
Dolandırıcılar, sahte müşteri hizmetleri görevlisi gibi davranarak kişinin SMS ile aldığı kodu paylaşmasını isteyebiliyor.
Bu kodlar hesap girişlerini, para transferlerini veya diğer hassas işlemleri doğrulamak için kullanılabildiğinden üçüncü kişilerle paylaşılmamalı.
Şifre, kart bilgisi veya doğrulama kodu isteyen beklenmedik mesajlarda işlem durdurulmalı ve kurumla bağımsız bir kanaldan iletişime geçilmeli.
7. Bilinen bir numaradan gelmesi yeterli güvence değil
Bazı dolandırıcılık yöntemlerinde gönderici adı veya telefon numarası yanıltıcı biçimde gösterilebiliyor.
Bu nedenle mesajın daha önce banka ya da kargo şirketinden mesaj alınan bir konuşma ekranında görünmesi bile tek başına güvenilirlik kanıtı sayılmamalı.
Şüpheli mesajlarla karşılaşıldığında gönderenin kimliğini doğrulamanın en etkili yollarından biri, kurumun resmi uygulamasına veya daha önceden bilinen iletişim kanalına başvurmak.
Sahte SMS bağlantısına tıklanırsa ne yapılmalı?
Şüpheli bağlantıya yanlışlıkla tıklayan kişilerin öncelikle sayfaya herhangi bir bilgi girip girmediğini değerlendirmesi gerekiyor.
Bağlantıya yalnızca tıklamak, her durumda banka hesabının ele geçirildiği anlamına gelmiyor. Ancak zararlı yazılım indirilmesi veya sahte sayfaya bilgi girilmesi farklı riskler oluşturabiliyor.
Kişisel veri, parola veya banka bilgisi paylaşılmışsa vakit kaybetmeden ilgili hesapların güvenliği sağlanmalı.
Banka bilgileri girilmişse banka ile resmi kanaldan iletişime geçilmeli, gerekli kart ve hesap güvenlik işlemleri yapılmalı.
Parola paylaşılmışsa güvenilir bir cihaz üzerinden değiştirilmesi ve mümkün olan hesaplarda çok faktörlü kimlik doğrulamanın etkinleştirilmesi gerekiyor.
Şüpheli dosya veya uygulama indirilmişse cihazın güvenlik taraması yapılmalı; gerektiğinde profesyonel teknik destek alınmalı.
SMS dolandırıcılığı nereye şikâyet edilir?
Dolandırıcılık şüphesi taşıyan işlemlerle karşılaşıldığında ilgili banka veya hizmet sağlayıcısına bildirim yapılabiliyor.
Maddi kayıp, hesap ele geçirilmesi veya kişisel verilerin kötüye kullanılması gibi durumlarda emniyet ya da jandarma birimlerine ve Cumhuriyet Başsavcılığına başvurulabiliyor.
Mesaj ekran görüntülerinin, bağlantı adreslerinin ve işlem kayıtlarının saklanması yapılacak başvurularda yararlı olabilir.
Dijital dolandırıcılığa karşı en etkili alışkanlıklardan biri ise beklenmedik mesajlarla gelen bağlantıları kullanmadan önce bağımsız doğrulama yapmak.